
セキュリティ企業SOCRadarが8月24日、盗まれたiPhoneのアクティベーションロックを解除するために作られたフィッシングサービス「AnonyMousKIT」の分析を公開しました。
窃盗犯に向けて、持ち主をだますためのメールや電話を代行する仕組みで、利用者はあらかじめクレジットを買い、メールや電話を1回使うごとに決まった数を差し引かれます。なかでもAIの音声が「Appleサポート」を名乗って持ち主に電話をかけ、パスコードとApple Accountの認証情報を聞き出そうとしていました。
SOCRadarによれば、このサービスは盗んだApple製品のアクティベーションロックを外すことだけを目的に設計されています。窃盗犯が欲しいのは、ロックを解除するためのパスコードです。
「Apple SupportのAlice」を名乗ってパスコードを聞き出す
電話の相手は「Apple SupportのAlice Dias」を名乗るAI音声。用意されていたのは英語・スペイン語・ブラジルポルトガル語の3言語で、日本語はありません。
AI音声はまず「今週、あなたの端末のアクティベーションロックを外そうとした人が当店に来た。紛失モードだったので、安全のため端末を預かり、返却の手続きを始めた」と切り出します。持ち主にとっては盗まれた端末が見つかったという知らせに聞こえますが、ここから本人確認と称して、4桁または6桁のパスコードを口頭で言わせる流れでした。
パスコードを言わせたあとは、サービスがSMSで偽のリンクを送り、持ち主にApple Accountのパスワードと2ファクタ認証コードを入力させる段取りになっています。
誘導の手段はメール・SMS・WhatsApp・録音音声・AI音声の5つ。メールの件名で最も多かったのは「Your device has been found(あなたの端末が見つかりました)」でした。
SOCRadarが確認したAI音声の通話記録は2025年8月31日から2026年5月30日までの200件で、約90%がブラジル向け。200件にかかった通話料は合計19.24ドル、1件あたり約9.6セント(約14円)です。これだけ安ければ、だませそうな持ち主だけを選んでかける経済的な理由がなくなる、と同社は指摘しています。
同社が取得したログでは、AI音声の通話はこの5月30日が最後でした。一方でメールの送信は7月30日まで、管理パネルの操作は8月10日まで記録が残っており、同社はプラットフォームは稼働中と結論づけています。
技術的な抜け道が塞がれ、人をだます手口に
アクティベーションロックは、「探す」をオンにすると自動で有効になり、Apple Accountがアクティベーションサーバに保管されてデバイスに紐付けられる仕組みです。以後はApple Accountのパスワードを入力しないと、「探す」の無効化もデバイスの消去も再アクティベートもできず、持ち主がリモート消去しても第三者は使えません。盗んだ端末を売りものにするには、このロックを外す必要があります。
SOCRadarの分析では、かつては脆弱性を突くcheckm8系の脱獄ツールで突破する余地がありましたが、対象はA8〜A11チップの旧機種に限られます。ログに記録されていた標的端末6,092台のうち92.7%にあたる5,649台はA12以降のiPhoneで、AnonyMousKITが無料で配っている脱獄ツールは実際には使えず、窃盗犯を集める餌にすぎないというのが同社の見立てです。
技術で破れなくなった結果、持ち主をだましてパスコードを渡させる手口が回るようになった、とSOCRadarは整理しています。
同社のレポートは手口を7段階に分けています。窃盗犯が盗んだ端末のモデルと「探す」の状態をサービスで特定し、持ち主の情報を登録する。サービス側がメッセージや電話で持ち主を誘導し、偽の位置マップを見せたうえでパスコード・Apple Account・2ファクタ認証コードを集めて窃盗犯に渡す。窃盗犯がそれでロックを解除して転売する。ここまでが一本の流れです。
AnonyMousKITは単体のサービスではありません。SOCRadarが共通のコードを手がかりに調べたところ、同じ系統のフィッシングキットが168の名前で売られ、506のドメインで運用されていました。8月10日までのログで稼働していたのは、このうち188のドメインです。AnonyMousKITの名前が付いた管理パネルを同社が観測したのは2025年9月以降で、系統としてはそれより前から続いています。
Appleを装ってパスコードを聞き出すAI音声ソフトそのものは、セキュリティ企業のInfobloxが5月に報告していました。
盗まれたときにやってはいけないこと
Appleが「iPhoneが見つかった」と持ち主に連絡することはありません。パスワード・デバイスパスコード・2ファクタ認証コードの提供や入力を求めることも決してなく、Appleを名乗る身に覚えのない電話は切る、というのが公式の案内です。
利用者の側からAppleサポートに連絡した場合は、端末に届く通知での本人確認や、持ち主本人であることを証する一時的なサポートPINの生成を案内されることがあります。
Appleのサポート文書「iPhoneやiPadが盗まれた場合」では、盗まれた端末を紛失モードにしたときのロック画面に連絡先情報を含めないよう案内しています。窃盗犯がその連絡先をだましの材料に使う可能性があるためです。
同じ文書がもうひとつ求めているのが、「探す」からデバイスを削除しないことです。削除するとアクティベーションロックが解除され、窃盗犯が端末を消去して転売しやすくなります。リモート消去をしたあとも「探す」からは削除しない、とAppleは念を押しています。
「盗難デバイスの保護」をオンにしていれば、紛失モードの解除にFace IDまたはTouch IDが必要になるため、パスコードを知られていても窃盗犯を締め出せます。ただし「iPhoneやiPadが盗まれた場合」の文書によれば、この追加の保護が有効なのは一定期間だけで、紛失モードは別途有効にする必要があります。
注文していないiPhoneが届いたら
なお、注文していないiPhone 15 Pro Maxが自宅に届いたというReddit投稿をもとに、米国のAppleニュースサイトAppleInsiderが8月27日、「届いたiPhoneを使ってはいけない。使えば銀行口座やパスワードを渡すことになる」と注意喚起しました。投稿者によると箱は開けず電源も入れていないといい、同メディア自身も投稿の真正性には疑問があるとしています。
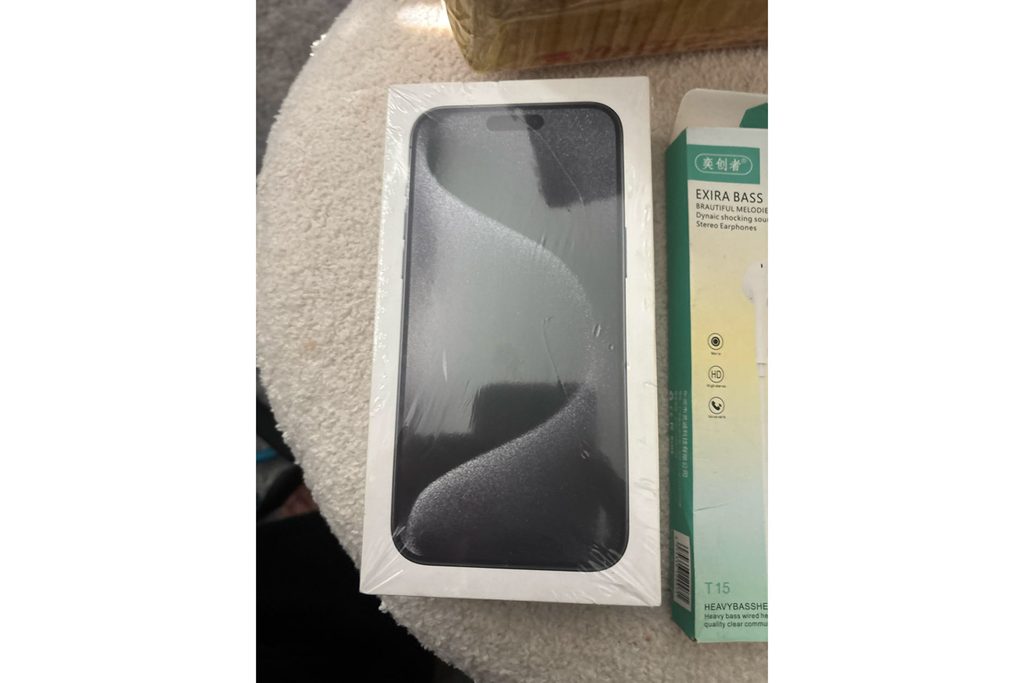
米連邦取引委員会(FTC)は8月20日、注文していない荷物が届く「ブラッシング詐欺」について、返品も支払いも不要と案内したうえで、「その商品を使うことには慎重に。誰が送ったのか分からないのだから」と呼びかけました。同じ注意喚起では、荷物に同梱されたQRコードがフィッシングサイトに繋がる例にも触れています。